


Definir roles libremente
Los responsables autorizados definen roles con los menús y acciones requeridos y los asignan a los usuarios.
Las funciones se pueden definir y asignar libremente para adaptarse a las tareas de sus instalaciones. Los derechos de acceso regulados determinan quién puede utilizar qué funciones y datos. Los usuarios privilegiados, como el administrador de instalaciones debidamente autorizado, pueden cambiar las autorizaciones estándar por sí mismos.
Los roles determinan las funciones disponibles. El acceso a datos concretos se regula adicionalmente.
Ejemplo de función con datos sintéticos
Los responsables autorizados definen roles con los menús y acciones requeridos y los asignan a los usuarios.
Las asignaciones de propietario, editor y lectura regulan quién puede ver o editar registros específicos.
Los usuarios privilegiados pueden definir ellos mismos el propietario asociado, el editor y los grupos de lectura, por ejemplo, el administrador de instalaciones autorizado correspondiente.
Los roles definidos libremente y los permisos predeterminados configurables regulan la colaboración.
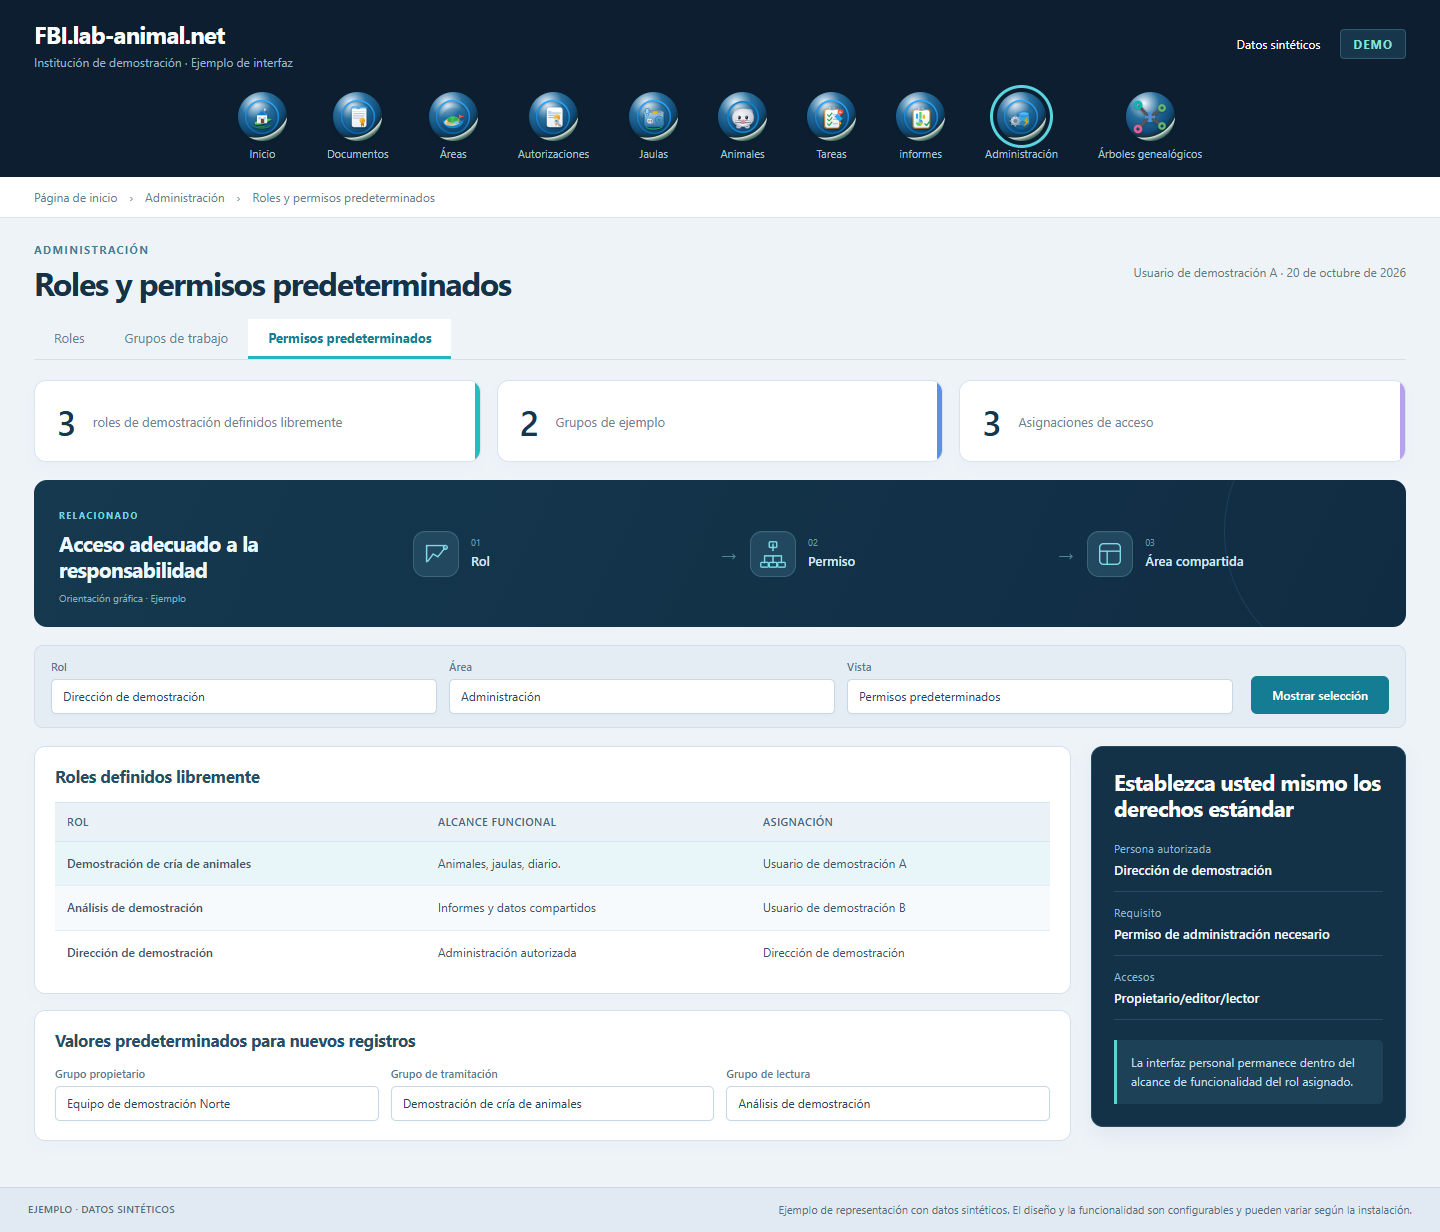
Los derechos funcionales y el acceso a datos forman un marco común de colaboración. Dentro de su rol asignado, cada usuario puede configurar personalmente la apariencia y las funciones.
Definir roles propios según las actividades de su institución.
Asigne los roles definidos libremente con la gama de funciones requerida.
Configure grupos y acceda a conjuntos de datos individuales para adaptarse a la responsabilidad.
Controla la configuración personal, visibilidad y edición con identidades asociadas.
Los roles libremente definibles y el acceso a datos regulados adaptan la aplicación a sus responsabilidades. Los administradores autorizados pueden establecer ellos mismos autorizaciones estándar.
Los usuarios privilegiados con permisos de administración cambian los valores predeterminados directamente en la aplicación. Puede hacerlo, por ejemplo, la dirección de la institución con los permisos correspondientes.
Los roles determinan las funciones y acciones que se pueden utilizar. Los grupos y asignaciones también regulan qué conjuntos de datos se pueden ver o editar juntos.
Los valores predeterminados facilitan la asignación de permisos adecuados a las nuevas entradas. Las reglas de acceso de cada registro siguen siendo gestionables individualmente.
Ejemplo de representación con datos sintéticos. El diseño y la funcionalidad son configurables y pueden variar según la instalación.
Juntos aclararemos qué alcance se adapta a sus instalaciones y cómo puede ser la introducción.
Hablemos de su proyecto