


Définir librement les rôles
Les responsables autorisés définissent les rôles avec les menus et actions requis et les attribuent aux utilisateurs.
Les rôles peuvent être définis et attribués librement en fonction des tâches de votre installation. Les droits d'accès réglementés déterminent qui peut utiliser quelles fonctions et quelles données. Les utilisateurs privilégiés – tels que le responsable de l'installation dûment autorisé – peuvent modifier eux-mêmes les autorisations standard.
Les rôles déterminent les fonctions disponibles. L’accès aux données précises est régi séparément.
Exemple fonctionnel avec des données synthétiques
Les responsables autorisés définissent les rôles avec les menus et actions requis et les attribuent aux utilisateurs.
Les affectations de propriétaire, d'éditeur et de lecture déterminent qui peut voir ou modifier des enregistrements spécifiques.
Les utilisateurs privilégiés peuvent définir eux-mêmes le propriétaire, l'éditeur et les groupes de lecture associés, par exemple le gestionnaire d'installation autorisé correspondant.
Des rôles librement définis et des droits standard personnalisables régulent la collaboration.
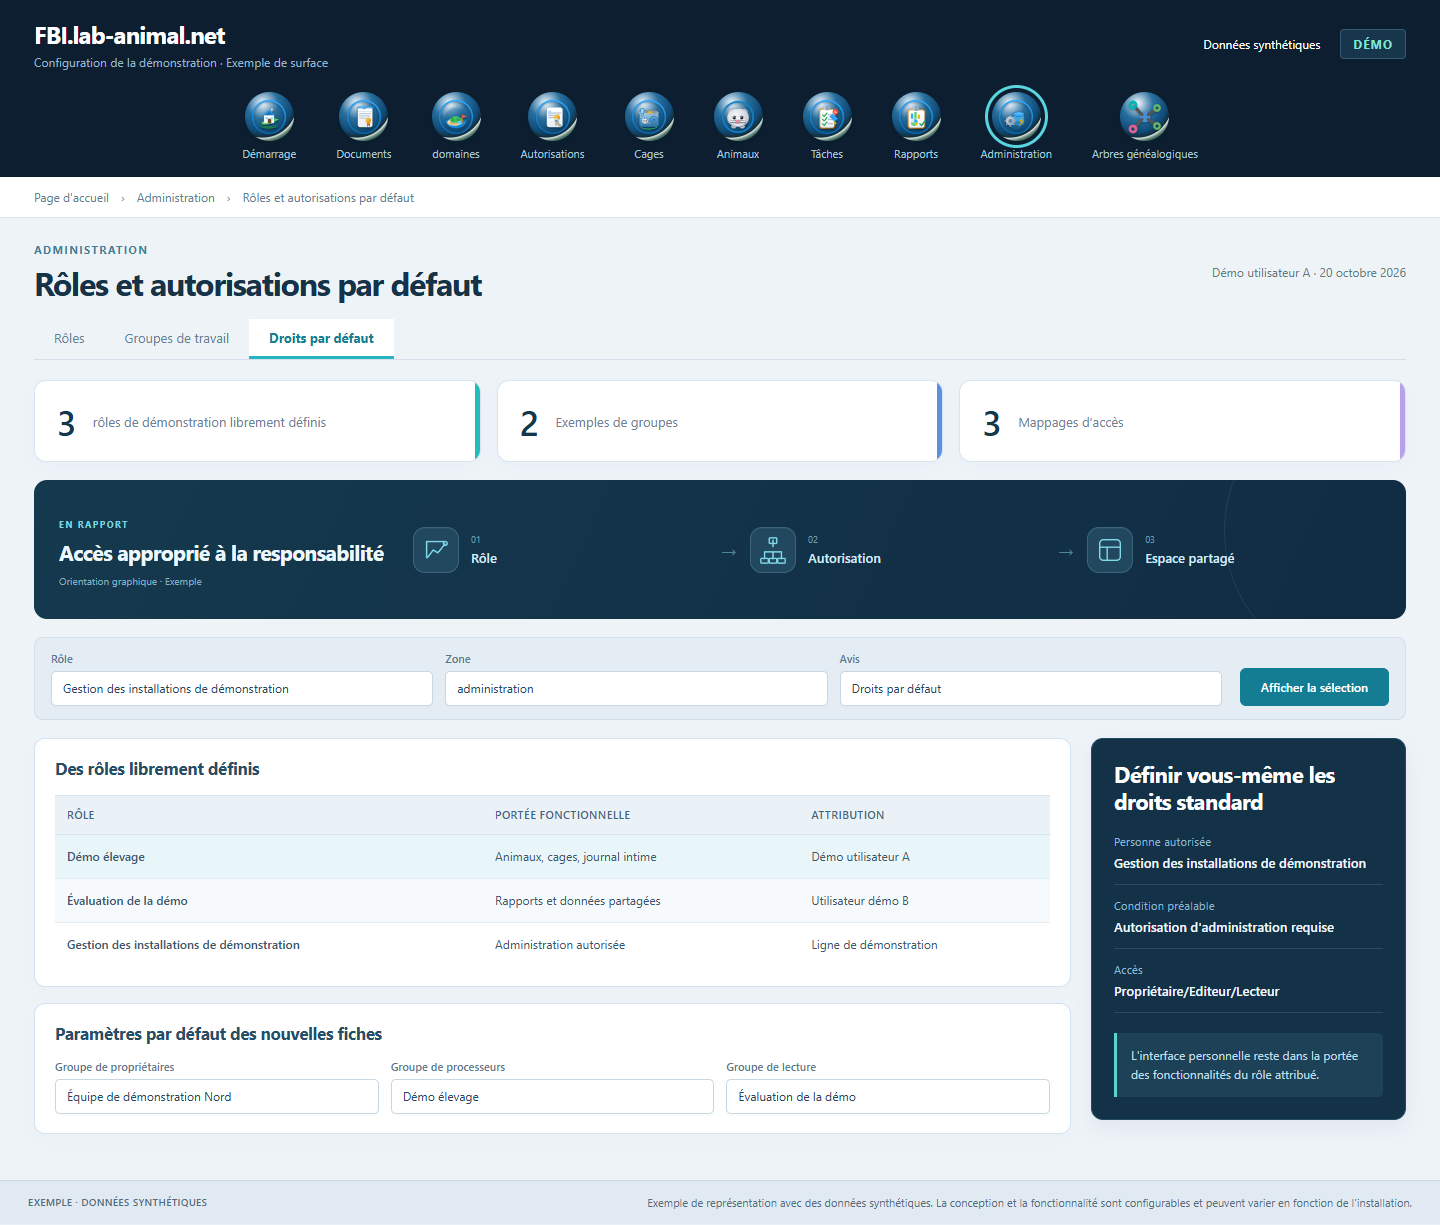
Les droits fonctionnels et l'accès aux données forment un cadre commun de collaboration. Dans le cadre du rôle qui lui est attribué, chaque utilisateur peut configurer personnellement l'apparence et les fonctions.
Définissez vos propres rôles en fonction des activités de votre institution.
Attribuez les rôles librement définis avec l'éventail de fonctions requis.
Créez des groupes et accédez à des ensembles de données individuels en fonction de la responsabilité.
Contrôlez la configuration personnelle, la visibilité et l'édition avec les identités associées.
Des rôles librement définissables et un accès aux données réglementé adaptent l'application à vos responsabilités. Les gestionnaires autorisés peuvent définir eux-mêmes des autorisations standard.
Les utilisateurs privilégiés disposant des droits d’administration modifient les paramètres par défaut directement dans l’application. Il peut s’agir, par exemple, de la direction de l’établissement disposant des droits correspondants.
Les rôles déterminent les fonctions et actions pouvant être utilisées. Les groupes et les affectations déterminent également quels ensembles de données peuvent être visualisés ou modifiés ensemble.
Les paramètres par défaut facilitent l’attribution des droits adaptés aux nouvelles entrées. Les règles d’accès de chaque fiche restent gérables individuellement.
Exemple de représentation avec des données synthétiques. La conception et la fonctionnalité sont configurables et peuvent varier en fonction de l'installation.
Ensemble, nous clarifierons quelle portée convient à votre installation et à quoi peut ressembler l'introduction.
Parlons de votre projet