


Definire liberamente i ruoli
I manager autorizzati definiscono i ruoli con i menu e le azioni richieste e li assegnano agli utenti.
I ruoli possono essere definiti e assegnati liberamente per adattarsi ai compiti della vostra struttura. I diritti di accesso regolamentati determinano chi può utilizzare quali funzioni e dati. Gli utenti privilegiati – come ad esempio il facility manager opportunamente autorizzato – possono modificare autonomamente le autorizzazioni standard.
I ruoli determinano le funzioni disponibili. L’accesso ai dati specifici è regolato separatamente.
Esempio di funzione con dati sintetici
I manager autorizzati definiscono i ruoli con i menu e le azioni richieste e li assegnano agli utenti.
Proprietario, editor e assegnazioni di lettura regolano chi può vedere o modificare record specifici.
Gli utenti privilegiati possono definire autonomamente il proprietario, l'editore e i gruppi di lettura associati, ad esempio il responsabile della struttura corrispondentemente autorizzato.
Ruoli definiti liberamente e permessi predefiniti configurabili regolano la collaborazione.
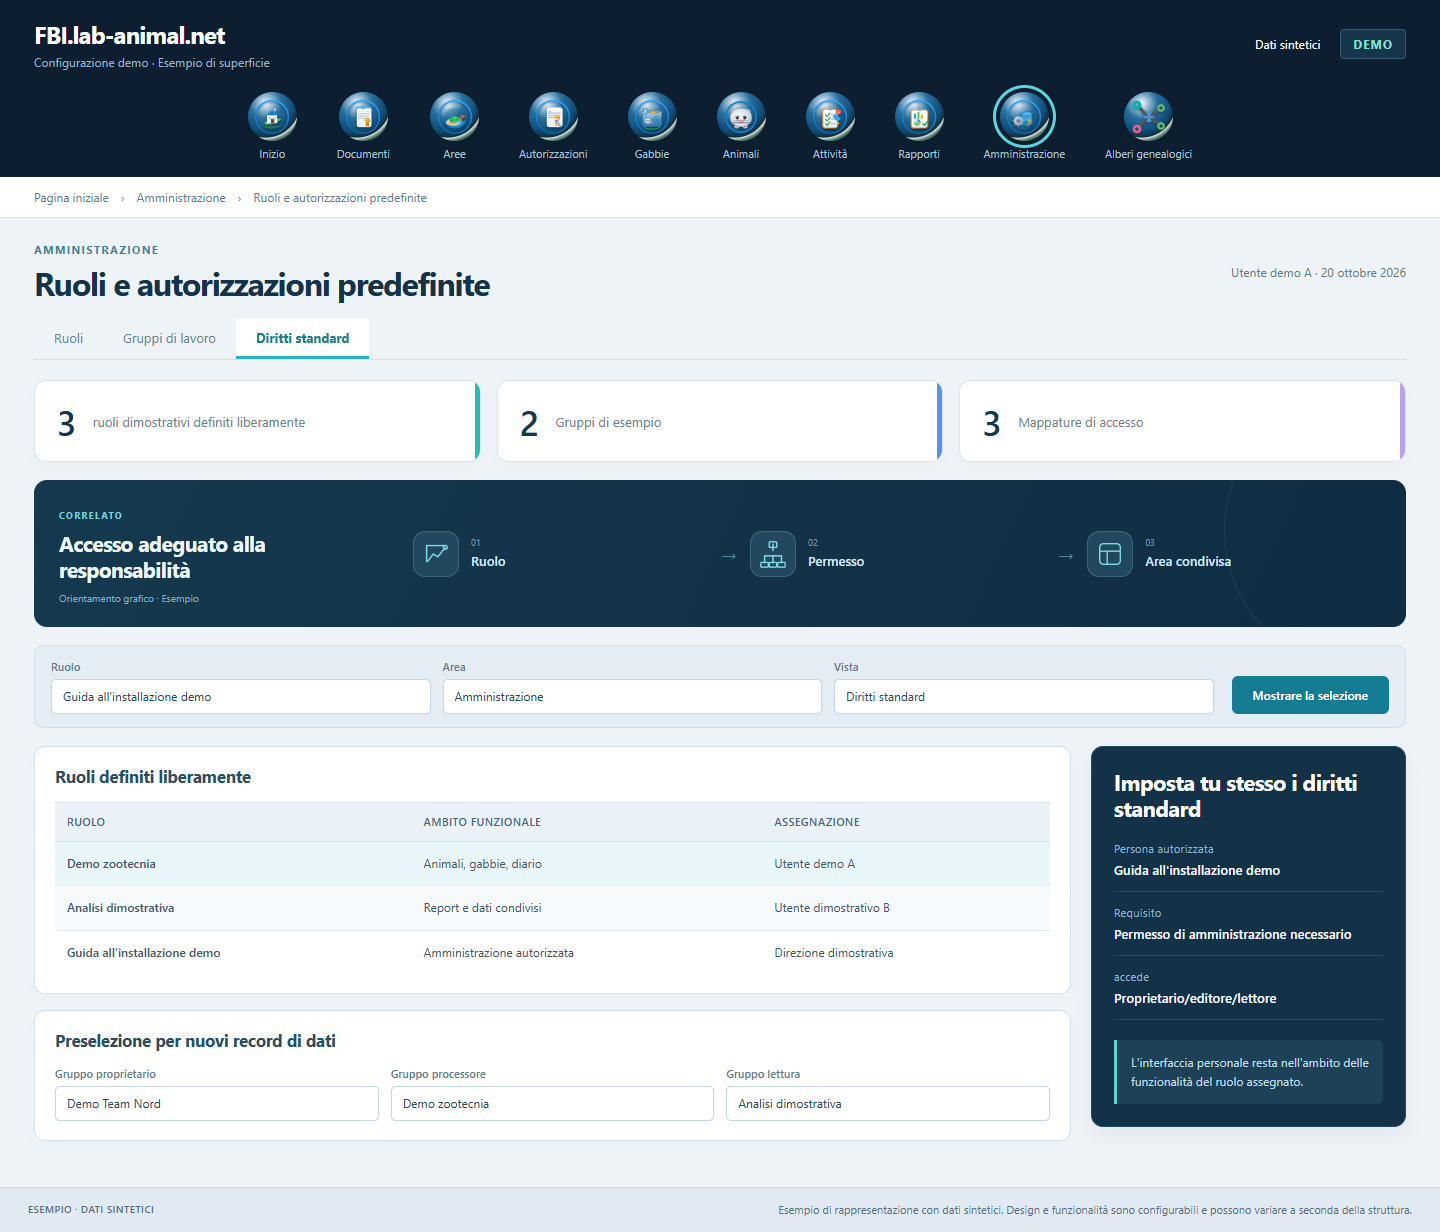
I diritti funzionali e l'accesso ai dati formano un quadro comune per la collaborazione. All'interno del ruolo assegnato, ogni utente può configurare personalmente l'aspetto e le funzioni.
Definire ruoli propri in base alle attività della struttura.
Assegnare i ruoli liberamente definiti con la gamma di funzioni richiesta.
Configura gruppi e accedi a singoli set di dati in base alla responsabilità.
Controlla la configurazione personale, la visibilità e la modifica con identità associate.
Ruoli liberamente definibili e accesso regolamentato ai dati adattano l'applicazione alle vostre responsabilità. I gestori autorizzati possono impostare autonomamente le autorizzazioni standard.
Gli utenti privilegiati con permessi di amministrazione modificano le impostazioni predefinite direttamente nell’applicazione. Può farlo, ad esempio, la direzione della struttura con i permessi necessari.
I ruoli determinano le funzioni e le azioni che possono essere utilizzate. I gruppi e le assegnazioni determinano anche quali set di dati possono essere visualizzati o modificati insieme.
Le impostazioni predefinite facilitano l’assegnazione di permessi appropriati alle nuove voci. Le regole di accesso delle singole schede rimangono gestibili individualmente.
Esempio di rappresentazione con dati sintetici. Design e funzionalità sono configurabili e possono variare a seconda della struttura.
Insieme chiariremo quale ambito si adatta alla vostra struttura e come può presentarsi l'introduzione.
Parliamo del vostro progetto