


Rollen frei definieren
Berechtigte Verantwortliche legen Rollen mit den benötigten Menüs und Aktionen fest und weisen sie den Nutzern zu.
Rollen lassen sich frei definieren und passend zu den Aufgaben Ihrer Einrichtung zuweisen. Geregelte Zugriffsrechte bestimmen, wer welche Funktionen und Daten nutzen darf. Privilegierte Nutzer – etwa die entsprechend berechtigte Einrichtungsleitung – können Standardberechtigungen selbst umstellen.
Rollen bestimmen den Funktionsumfang. Zugriffe auf konkrete Daten sind zusätzlich geregelt.
Funktionsbeispiel mit synthetischen Daten
Berechtigte Verantwortliche legen Rollen mit den benötigten Menüs und Aktionen fest und weisen sie den Nutzern zu.
Besitzer-, Bearbeiter- und Lesezuordnungen regeln, wer konkrete Datensätze sehen oder bearbeiten darf.
Privilegierte Nutzer können die zugehörigen Besitzer-, Bearbeiter- und Lesegruppen selbst festlegen, zum Beispiel die entsprechend berechtigte Einrichtungsleitung.
Frei definierte Rollen und selbst einstellbare Standardrechte regeln die Zusammenarbeit.
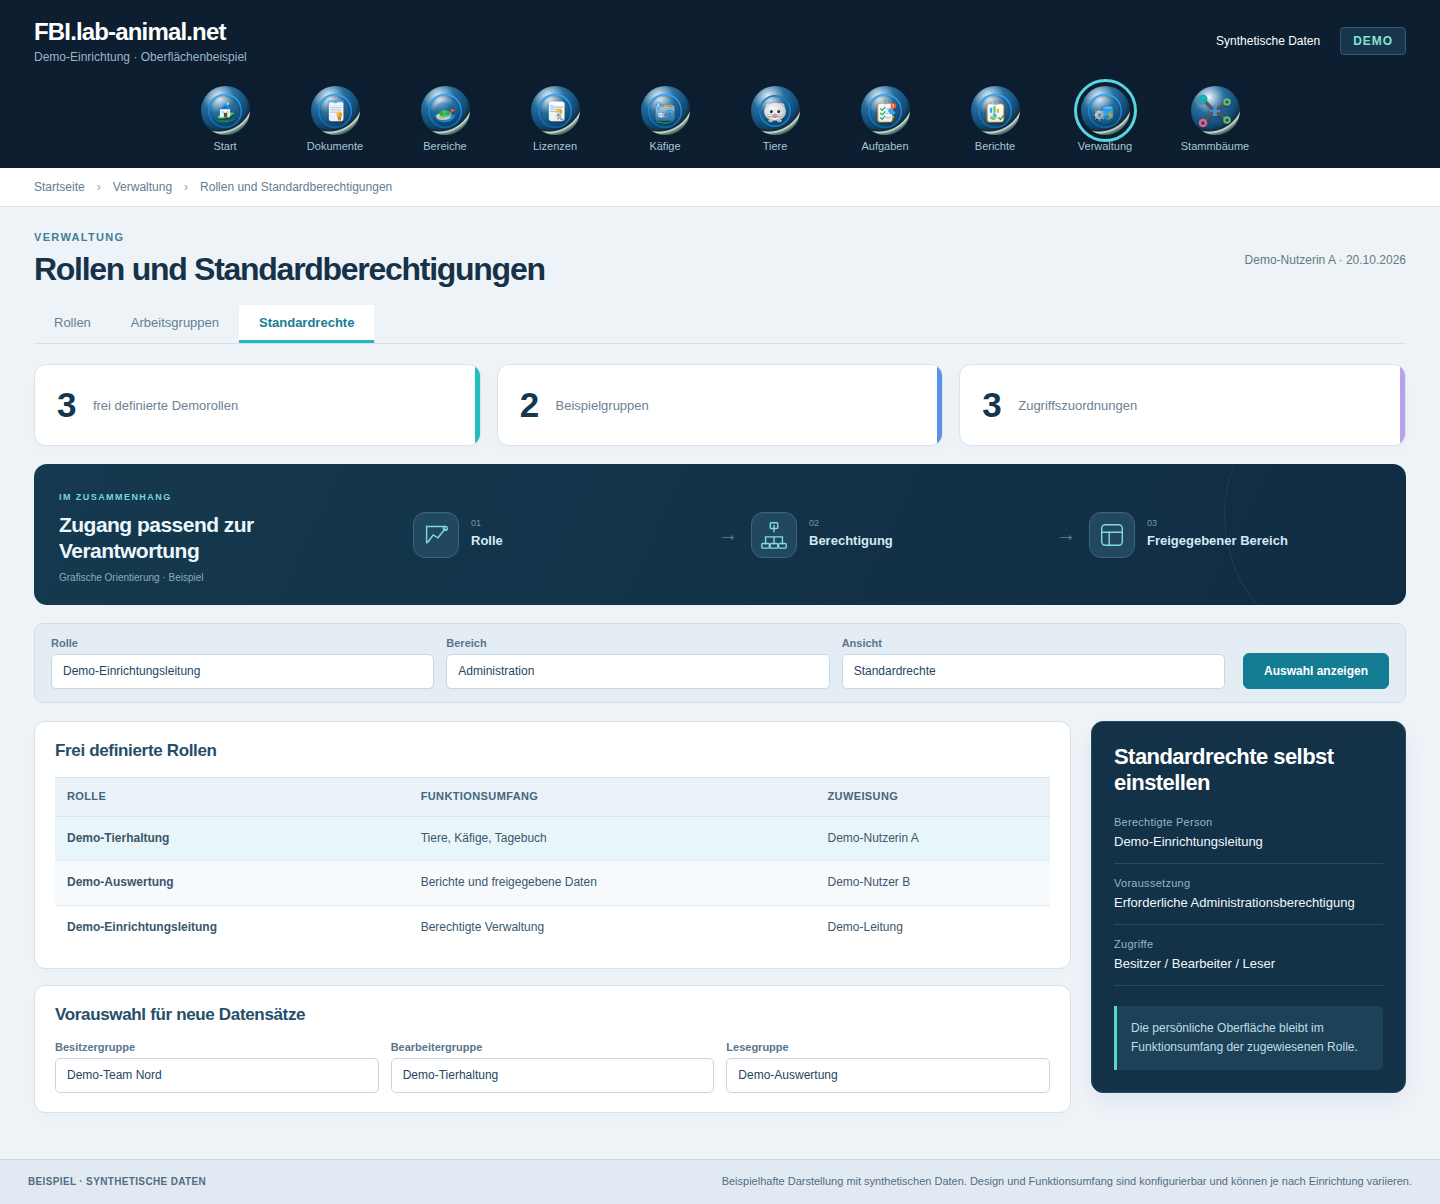
Funktionsrechte und Datenzugriffe bilden einen gemeinsamen Rahmen für die Zusammenarbeit. Innerhalb seiner zugewiesenen Rolle kann jeder Nutzer Aussehen und Funktionen persönlich konfigurieren.
Eigene Rollen entsprechend den Tätigkeiten Ihrer Einrichtung festlegen.
Die frei definierten Rollen mit dem benötigten Funktionsumfang zuweisen.
Gruppen und Zugriffe auf einzelne Datensätze passend zur Verantwortung einrichten.
Persönliche Konfiguration, Sichtbarkeit und Bearbeitung mit den zugehörigen Identitäten kontrollieren.
Frei definierbare Rollen und geregelte Datenzugriffe passen die Anwendung an Ihre Verantwortlichkeiten an. Berechtigte Leitungspersonen können Standardberechtigungen selbst einstellen.
Privilegierte Nutzer mit Administrationsberechtigung stellen die Vorauswahl direkt in der Anwendung um. Das kann beispielsweise die entsprechend berechtigte Einrichtungsleitung sein.
Rollen bestimmen die nutzbaren Funktionen und Aktionen. Gruppen und Zuordnungen regeln zusätzlich, welche Datensätze gemeinsam gesehen oder bearbeitet werden dürfen.
Voreinstellungen erleichtern die passende Rechtevergabe bei neuen Einträgen. Die Zugriffsregeln einzelner Datensätze bleiben gezielt verwaltbar.
Beispielhafte Darstellung mit synthetischen Daten. Design und Funktionsumfang sind konfigurierbar und können je nach Einrichtung variieren.
Wir klären gemeinsam, welcher Umfang zu Ihrer Einrichtung passt und wie die Einführung aussehen kann.
Gespräch anfragen